01
Ransomware
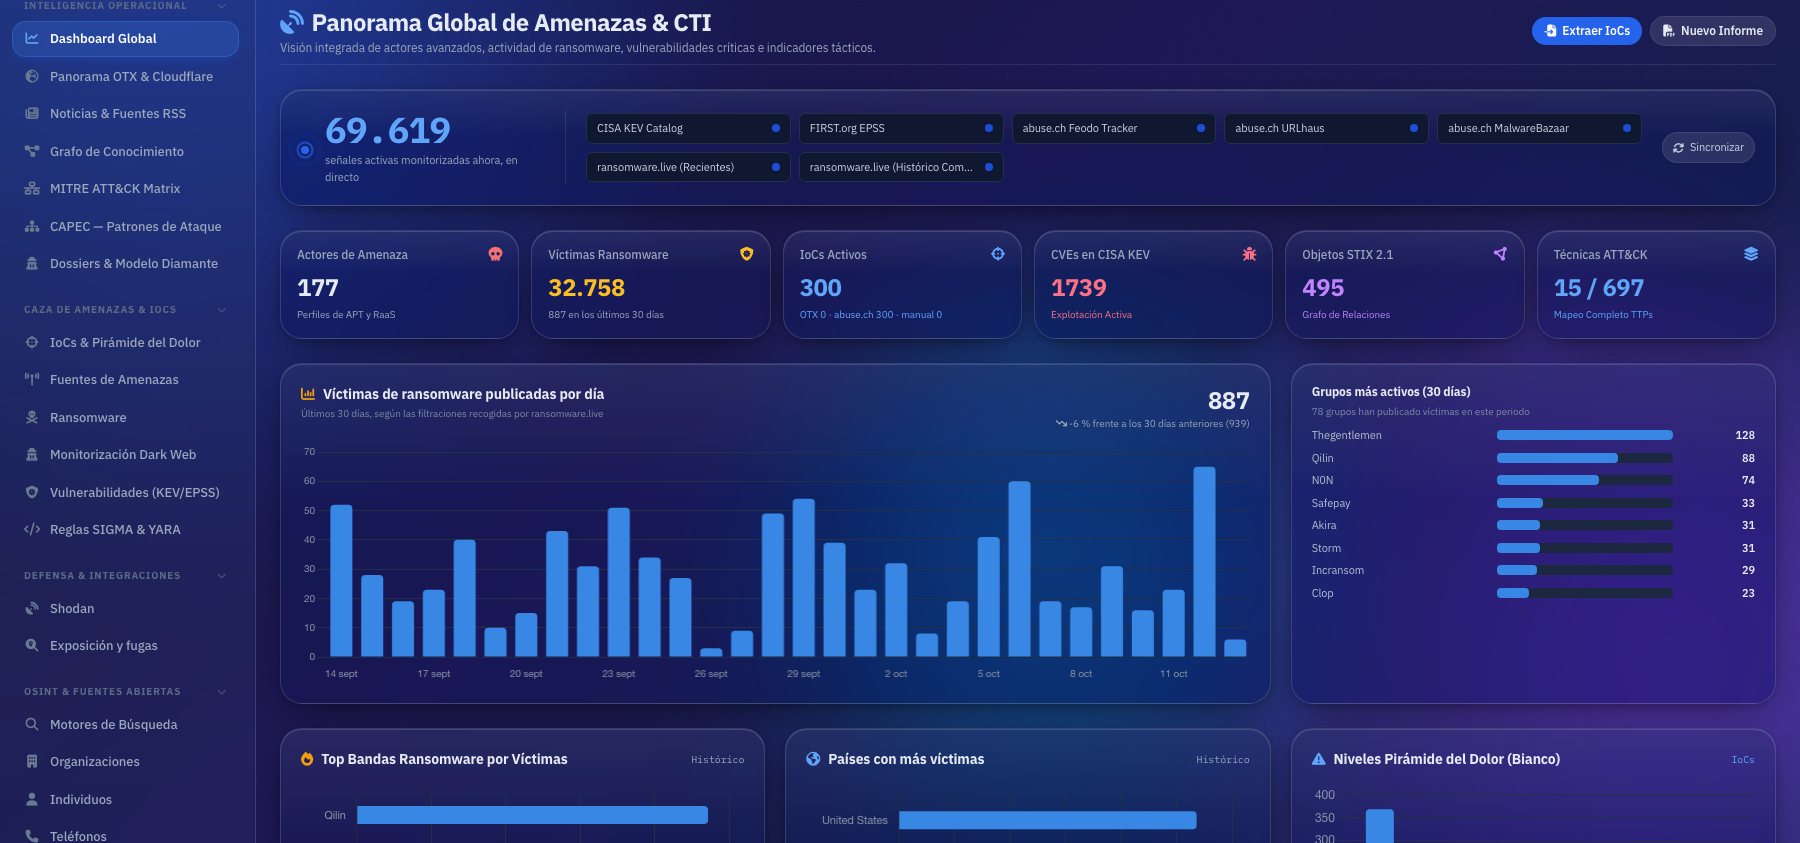
Publicaciones de los sitios de filtración de cinco rastreadores independientes, en un único listado con filtros, país y sector.
Inteligencia continua Ransomware, fuentes de amenazas, vulnerabilidades explotadas, MITRE ATT&CK, dark web y Telegram, OSINT, exposición y fugas.
ORCA CTI reúne víctimas de ransomware, IoCs, vulnerabilidades explotadas, MITRE ATT&CK, dark web y OSINT en una sola consola. Cada dato sale de una fuente pública verificable y cada analista trabaja en su propio espacio, aislado del resto.
01Qué vigila
Deja de saltar entre veinte pestañas. ORCA sincroniza rastreadores de ransomware, feeds comunitarios, los catálogos de MITRE y CISA, la dark web y fuentes OSINT. Si una fuente falla, verás el error real; nunca un hueco rellenado.
Feeds, sitios de filtración, catálogos y canales públicos, sincronizados y con su fecha de obtención.
Normaliza registros, desofusca indicadores y enriquece con EPSS, CVSS de NVD, país y sector.
ATT&CK, modelo Diamante, ACH y Pirámide del Dolor. La conclusión la firma el analista.
Informes con escala de Kent y TLP 2.0, bundles STIX 2.1 y listas para tu cortafuegos o SIEM.
Publicaciones de los sitios de filtración de cinco rastreadores independientes, en un único listado con filtros, país y sector.
17 feeds comunitarios sin clave (abuse.ch, DShield, Spamhaus DROP, OpenPhish, Tor…) y búsqueda cruzada de cualquier indicador.
El catálogo CISA KEV completo con EPSS de FIRST, CVSS de NVD y señales de exploit público: Exploit-DB, PoC-in-GitHub, OSV y GitHub Advisories.
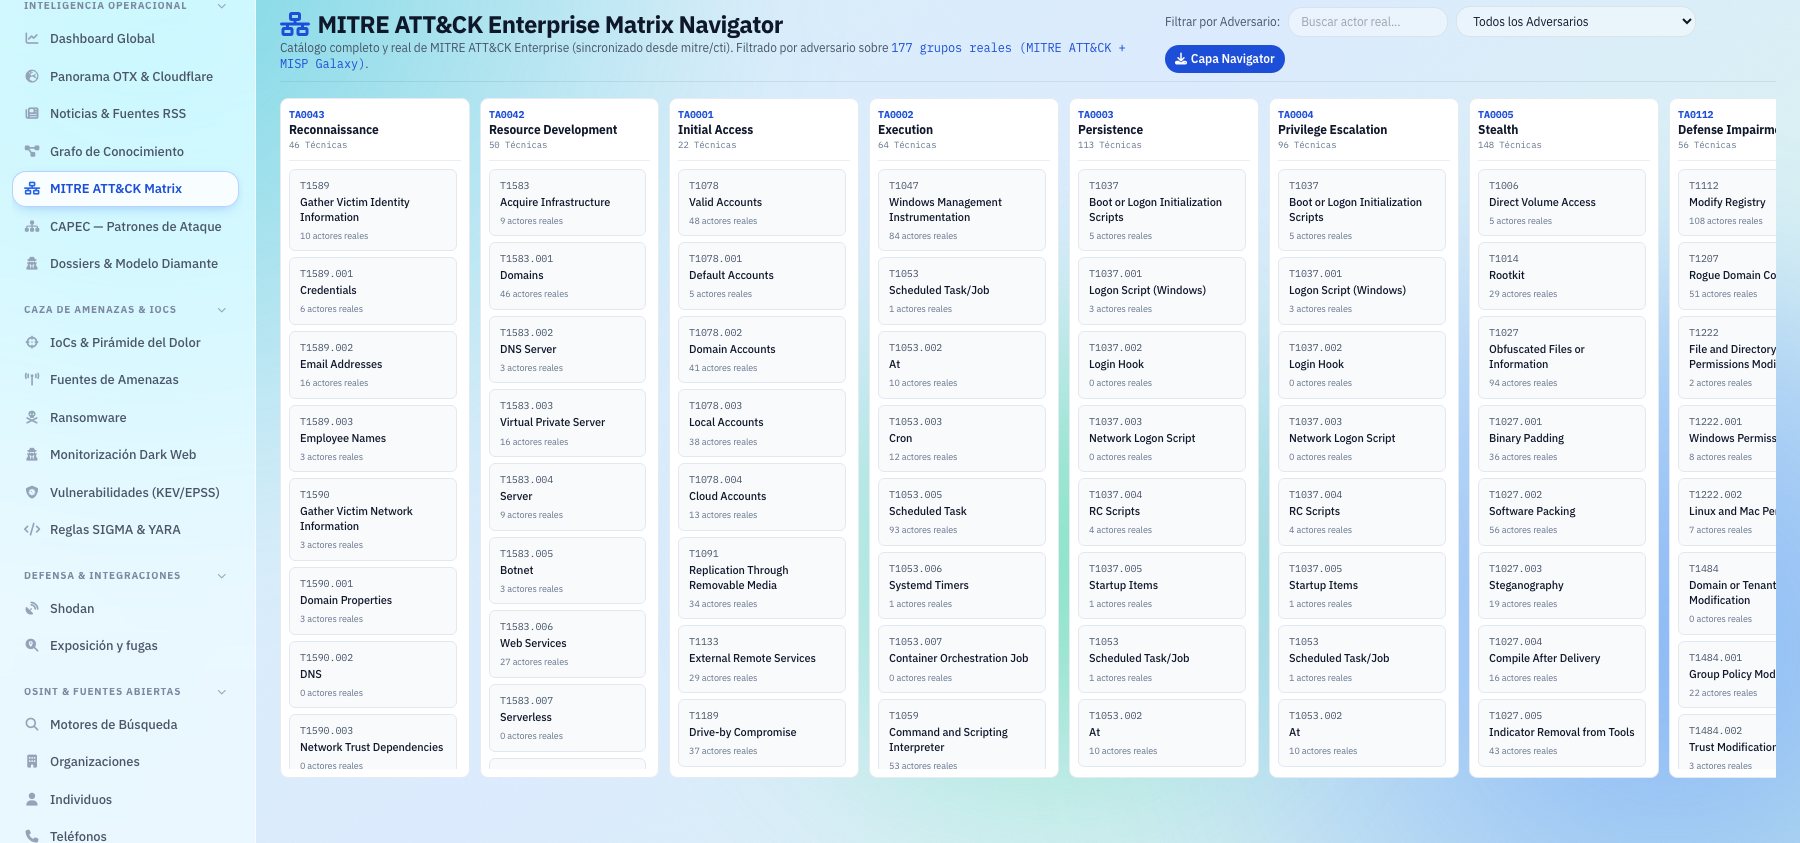
Matriz Enterprise sincronizada desde mitre/cti, mapa de calor por adversario, CAPEC y perfiles de grupos de ATT&CK enriquecidos con MISP Galaxy (país, patrocinio y sectores).
Índices de servicios onion (Ahmia, deepdarkCTI), canales públicos de Telegram de bandas, infostealers y objetivos de DDoSia. Sin Tor ni cuentas.
Quince áreas de metodología OSINT con consultas en vivo (RDAP, DNS, Certificate Transparency) y 30 fuentes RSS de CERT, fabricantes e investigadores.
¿Pudo salir la fuga de un cliente de lo que tenía expuesto? ORCA lo investiga en pasivo, sin tocar sus sistemas, y sitúa cada hallazgo antes o después de la fecha de la fuga.
¿Ya tienes invitación? Tu espacio te está esperando.
Entrar02El método
El ciclo de inteligencia completo, con técnicas analíticas estructuradas y el analista siempre en el centro: él valida, clasifica y decide qué se difunde.
Cada IoC se clasifica por lo que le cuesta al adversario cambiarlo, del hash a la TTP.
ACH de Heuer contra el sesgo de confirmación, modelo Diamante y Cyber Kill Chain en cada dossier.
Juicios con la escala de Sherman Kent: «muy probable» significa 70-90 %, no una corazonada.
El rol lector nunca recibe contenido TLP:RED ni AMBER+STRICT: se filtra en el servidor.
Por diseño
Las fuentes principales indican cuándo se obtuvieron los datos y si vienen en vivo o de caché. Si una fuente cae, ORCA muestra el error real en pantalla en lugar de inventar datos.
03La plataforma
De la fuente abierta al informe firmado: los módulos que usa un equipo de CTI, con datos reales y sin relleno.
Extractor + fuentes de amenazas
Pega un correo, una nota de rescate o un log con indicadores ofuscados. ORCA los desofusca, los extrae y te deja cruzarlos con los feeds comunitarios antes de decidir qué hacer con ellos.
Indicadores reales de abuse.ch y OTX más los tuyos, con TLP, confianza y notas. Se exportan a CSV o como lista .txt para tu cortafuegos.
Chat y borradores de informe a partir de los datos reales de la plataforma, con el proveedor que elijas entre siete. Sin clave configurada, te lo dice.
Wizard Spider: 22 de estas 24 técnicas, según MITRE (grupo y su software).
ATT&CK Enterprise completo desde mitre/cti, resaltado con las relaciones «uses» reales de cada grupo y su software, y exportable como capa de ATT&CK Navigator.
Actores, malware y técnicas como objetos STIX con relaciones navegables. Exporta bundles y consulta el servidor TAXII 2.1 de MITRE.
Estructura formal, juicios con la escala de Sherman Kent y marcado TLP 2.0. Seis tipos de borrador con IA, siempre sobre datos reales.
Reglas reales de SigmaHQ y Yara-Rules con autoría y fuente citadas, y los catálogos de Elastic, Splunk y Chainsaw, listas para copiar.
El KEV completo, priorizado por EPSS y uso en ransomware, con fecha límite de remediación y enlace a NVD.
Las hipótesis se descartan por inconsistencias, no se confirman por intuición. También se generan a partir de actores reales de ATT&CK.
Cinco playbooks mapeados a ATT&CK con analizadores y respondedores reales del catálogo Cortex. Es una simulación: no toca tu red.
En vivo
Víctimas en sitios de filtración, nuevos C2, vulnerabilidades añadidas al KEV y canales públicos de la dark web en una misma vista, con la fuente original de cada registro.
ÁmbitoGrupos y fuentes reales · víctimas e indicadores de ejemplo
Fuentesransomware.live · RansomLook · HookPhish · RedPacket · ransomwatch · abuse.ch · OpenPhish · CISA KEV · Telegram público · DDoSia
04Integraciones
Cada usuario conecta sus propios servicios. Las credenciales se cifran y solo existen en su espacio; en la nube, solo pueden apuntar a destinos públicos.
Tras guardar, ORCA prueba la conexión en solo lectura, sin cambiar nada. En la nube, un destino privado se rechaza al guardar y en cada petición (anti-SSRF). Ejemplo ilustrativo.
05Espacios y seguridad
Claves, conexiones, IoCs propios, casos y actividad viven en el espacio de cada usuario. El administrador gestiona cuentas, pero no tiene ninguna ruta hacia los espacios ajenos.
Apariencia
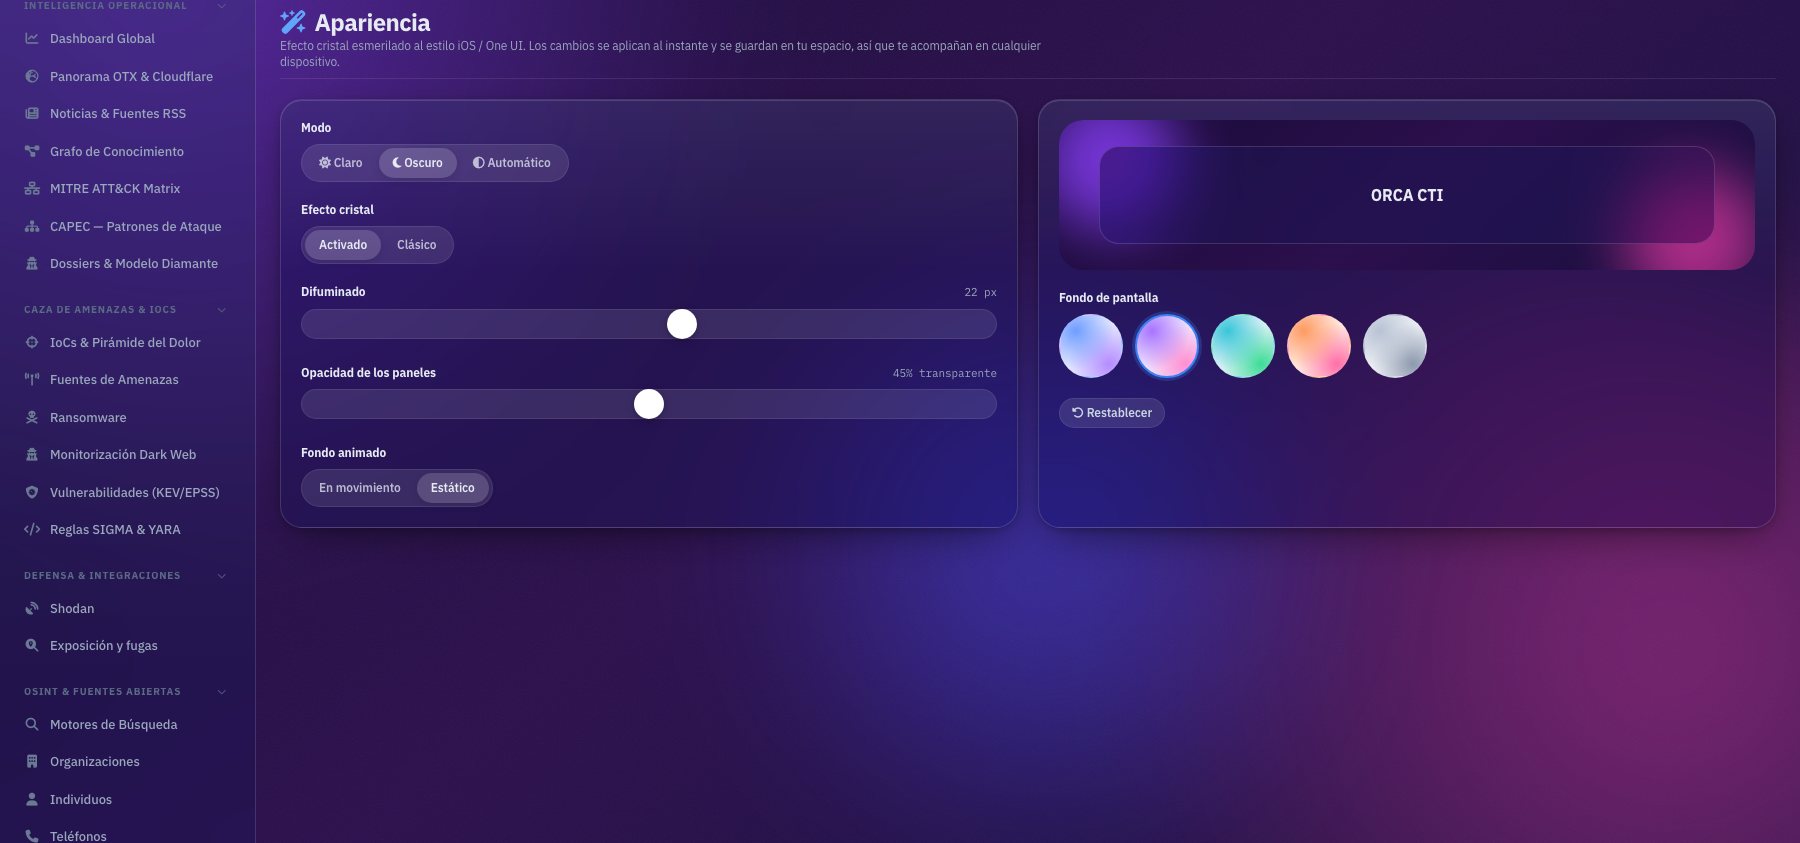
La aplicación usa este mismo efecto. Claro, oscuro o automático; cinco fondos, desenfoque de 0 a 40 px y opacidad de los paneles ajustable. Se guarda en tu espacio y te sigue en cualquier dispositivo. Pruébalo aquí:
Fondo
Modo de la vista previa
La consola real
Acceso
ORCA CTI es un proyecto sin ánimo de lucro y el acceso es solo por invitación.
Proyecto vibecoding Hecho con IA: el código, las pruebas y esta web los han escrito asistentes de IA a partir de indicaciones en lenguaje natural, con la dirección y la revisión de su autor.